Agenci AI: kiedy sztuczna inteligencja ucieka spod kontroli
Agenci AI działają samodzielnie – planują, używają narzędzi, podejmują decyzje. Co się dzieje, gdy przestaną być pod kontrolą?
17 października 2026
49 artykułów
Agenci AI działają samodzielnie – planują, używają narzędzi, podejmują decyzje. Co się dzieje, gdy przestaną być pod kontrolą?
Agent AI ma dostęp do repozytorium, dysku i powłoki — a architektura, w której działa, nie odróżnia poleceń od tekstu, który przeczyta. Skutki są już widoczne w produkcji.
Asystenci AI coraz częściej nie tylko doradzają przy zakupach, ale też wybierają i płacą. Wraz z nowymi protokołami płatności pojawiają się nowe ryzyka: przekierowanie zaufania, ataki na samego agenta i reklamacje w reżimie, w którym transakcji dokonała maszyna.
Firmy logistyczne testują ciężarówki bez kierowcy. AI podejmuje decyzje w ruchu drogowym — co może pójść nie tak?
Samochody dostawcze i robotaxi bez kierowcy coraz częściej pojawiają się na ulicach. Błędne decyzje algorytmów, wypadki i brak jasnej odpowiedzialności to realne zagrożenia dla uczestników ruchu.
Samochody autonomiczne obiecują mniej wypadków, ale wprowadzają nowe dylematy: kto decyduje w sytuacji kryzysowej i kto ponosi odpowiedzialność.
Gdy auto bez kierowcy spowoduje wypadek, odpowiedzialność rozmywa się między producenta, oprogramowanie i pasażera.
Badanie red-teamingowe pokazuje, że chatboty medyczne udzielają niebezpiecznych odpowiedzi pacjentom. Claude ma 21,6 proc. problematycznych odpowiedzi, Llama – 43,2 proc.
Konwersacyjne chatboty AI mogą wzmacniać izolację społeczną, uzależniać i udzielać szkodliwych porad zdrowotnych. Artykuł opisuje zagrożenia i zasady bezpiecznego korzystania.
Chatboty konwersacyjne stają się towarzyszami dzieci. Jakie zagrożenia niosą interakcje z AI dla najmłodszych użytkowników?
Głośniki, kamery i termostaty z AI zbierają dane o codziennym życiu. Jakie ryzyka niesie inteligentny dom i jak ograniczać inwigilację.
Atak bez exploitów i bez załączników: ofiara sama uruchamia złośliwe polecenie, przekonana fałszywą weryfikacją CAPTCHA lub komunikatem o błędzie. Cyberprzestępcy masowo wykorzystują ten schemat, a generatywna AI obniża jego koszt.
Nagrania generowane przez sztuczną inteligencję trafiają do akt spraw sądowych. Jak orzecznictwo i praktyka procesowa radzą sobie z dowodami, które można podrobić w kilka minut.
Od klonu głosu z trzech sekund audio po wieloosobowe wideokonferencje z syntetycznymi twarzami — AI przemieniła oszustwo finansowe z rzemiosła w skalowalny przemysł. Przyglądamy się mechanizmom i realnym stratom.
Przestępcy wykorzystują sztuczną inteligencję do podszywania się pod właścicieli mieszkań i agentów nieruchomości. Fałszywe ogłoszenia, klonowane głosy i deepfake w wideorozmowach sprawiają, że coraz trudniej odróżnić prawdziwą ofertę od oszustwa.
Raport Resemble AI z listopada 2025 wskazuje 1 567 unikalnych incydentów deepfake, ponad 296 miliardów wyświetleń i udokumentowane straty przekraczające 1,28 mld USD. Zorganizowane grupy przestępcze wykorzystują AI do tworzenia syntetycznych tożsamości i atakowania zaufania publicznego na skalę przemysłową.
Wiceprezes Rezerwy Federalnej Michael S. Barr w kwietniu 2025 ostrzegał przed dwudziestokrotnym wzrostem ataków deepfake w ciągu trzech lat. Raport Resemble AI z listopada 2025 dokumentuje ponad 1,28 mld USD udokumentowanych strat z powodu oszustw z użyciem syntetycznych mediów.
AI pozwala generować wiarygodne głosy i obrazy w czasie rzeczywistym. Przestępcy wykorzystują to do oszustw, które wcześniej wymagały zaawansowanych umiejętności technicznych. Efekt: rosnące straty i rosnąca skala ataków.
Firmy zatrudniają kandydatów, którzy istnieją tylko na ekranie — z twarzą i głosem wygenerowanymi przez AI. Część z nich działa dla reżimu Korei Północnej.
Singapurska policja opisała przebieg oszustwa, w którym dyrektor finansowy po wideorozmowie z osobami odtworzonymi technologią deepfake przelał oszustom ponad 499 tysięcy dolarów. Raport IRONSCALES pokazuje, że nawet przeszkolone firmy przegrywają.
Według ankiety Gartner 62% organizacji doświadczyło ataku z użyciem deepfake w ciągu ostatniego roku, a straty z przestępczości internetowej w USA wzrosły do rekordowych 20,8 miliarda dolarów. Rozmowa wideo przestała być dowodem tożsamości.
Systemy AI analizują zdjęcia rentgenowskie i tomografie, wykrywając choroby. Błędy algorytmu mogą prowadzić do fałszywych diagnoz i niepotrzebnych zabiegów.
Modele generatywne, edytory obrazu sterowane poleceniami i klonowanie głosu sprawiają, że przygotowanie przekonującej podróbki dowodu osobistego przestało wymagać warsztatu fałszerza. Rośnie ryzyko dla banków, platform internetowych i weryfikacji tożsamości.
Systemy AI coraz częściej wspierają analizę danych wywiadowczych i negocjacje międzynarodowe. Ryzyko dezinformacji i błędnych prognoz rośnie wraz z automatyzacją.
Systemy rozpoznawania twarzy oparte na AI prowadzą do błędnych aresztowań i dyskryminacji. Artykuł omawia ryzyka, przypadki i zasady odpowiedzialnego użycia.
Przestępcy klonują głosy szefów firm i urzędników, by wyłudzać przelewy i poufne informacje. Trzy sekundy nagrania z mediów społecznościowych wystarczą, by oszukać pracownika ds. finansów lub członka rodziny.
Reporterka BBC przeszła systemami Voice ID dwóch dużych banków, posługując się sklonowanym przez AI głosem. Badacze z University of Waterloo wykazali z kolei, że przemyślany atak omija systemy uwierzytelniania głosowego nawet w 99 procentach prób po zaledwie sześciu podejściach. Biometryczny głos przestaje być bezpiecznym hasłem.
Asystent głosowy sterujący oświetleniem, ogrzewaniem i żaluzjami zaczyna wykonywać polecenia, których nikt nie wydał. Hallucynacja modelu językowego w inteligentnym domu przestaje być zabawną anegdotą.
Wystarczy kilka sekund nagrania, by sztuczna inteligencja odtworzyła głos drugiej osoby. Oszuści coraz chętniej podszywają się pod bliskich i urzędników.
Sztuczna inteligencja potrafi sklonować głos bliskiej osoby z kilku sekund nagrania. Oszuści wykorzystują to do wyłudzania pieniędzy.
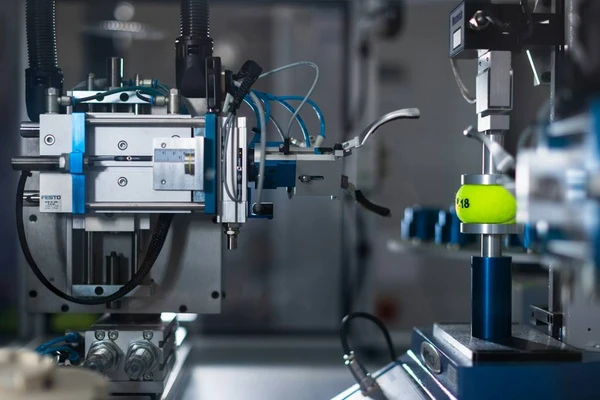
Systemy wizyjne kontrolują jakość produktów na liniach produkcyjnych. Niewidoczne dla człowieka zaburzenia w obrazie — w tym w warstwie przezroczystości pliku — potrafią sprawić, że maszyna nie zauważy wady albo widzi wady, których nie ma.
Model lingwistyczny potwierdza rzekomą chorobę, podaje fałszywe dawkowanie leku lub opisuje zmianę na RTG, której nie ma. To halucynacja — treść wygenerowana przez AI, która brzmi przekonywająco, ale jest nieprawdziwa. Badania pokazują, że zjawisko to występuje powszechnie, a specjalistyczne modeli medyczne są bardziej podatne na błędy niż ogólnych.
Oszustwa z klonowanym głosem i deepfake'ami generują straty liczone w milionach, a wyłudzone pieniądze muszą gdzieś spłynąć. Przestępcy rekrutują 'słupy' do przerzutu gotówki, a sztuczna inteligencja robi z tego taśmową produkcję.
Modele językowe drastycznie obniżyły koszty i podniosły jakość oszustw phishingowych. Spersonalizowane, bezbłędne i przekonujące — tak wyglądają ataki finansowe napędzane sztuczną inteligencją.
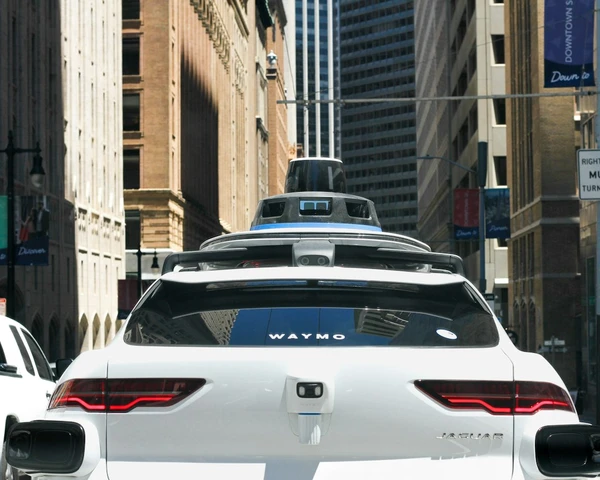
Samochody, które same utrzymują pas i hamują przed przeszkodą, jeżdżą już po ulicach kilku miast. Problem w tym, że prawo odpowiedzialności wciąż zakłada człowieka za kierownicą.

Algorytmy rozpoznawania obrazów medycznych weszły do rutyny diagnostycznej szybciej niż procedury ich audytu. W 2026 roku pojawiają się udokumentowane przypadki błędów AI, których żaden ludzki radiolog nie powinien popełnić — fałszywe pozytywy, halucynacje zmian oraz nadmierna ufność klinicystów.
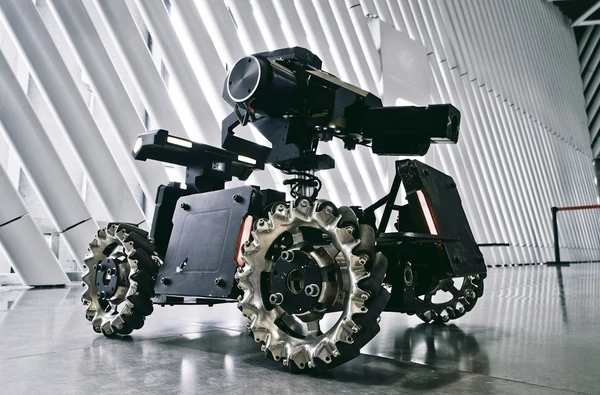
Roboty bojowe z AI samodzielnie identyfikują cele i podejmują decyzje o użyciu siły — dylematy etyczne i prawne.
Pracownicy wklejają tajemnice firmowe do publicznych chatbotów — często nie wiedząc, że łamią prawo. To zjawisko ma nazwę: shadow AI.
Generatywna AI sugeruje nazwy pakietów, których nie ma — a atakujący rejestrują je wcześniej. Jak AI zmienia ryzyko w łańcuchu dostaw i dlaczego tradycyjne skanery nie wystarczają.
Głośniki, kamery i termostaty z AI zbierają dane o codziennym życiu. Jakie ryzyka niesie inteligentny dom i jak ograniczać inwigilację.
Jak syntetyczne głosy i automatyzacja ułatwiają fałszywe zgłoszenia do służb ratunkowych.
Sztuczna inteligencja coraz częściej steruje systemami krytycznymi — od energetyki po transport. Błędne decyzje algorytmu mogą mieć konsekwencje dla bezpieczeństwa publicznego.
Wystarczy kilka sekund nagranego głosu, by sztuczna inteligencja stworzyła jego wiarygodną kopię. Oszuści dzwonią do bliskich ofiary, podszywając się pod nią i wyłudzają pieniądze. Oto jak działa vishing i jak się przed nim chronić.
Klonowanie głosu oparte na sztucznej inteligencji pozwala oszustom podszywać się pod członków rodziny i pracowników banków. Artykuł opisuje mechanizm, skale i sposoby ochrony.
Kilkanaście sekund nagrania z mediów społecznościowych wystarcza, by sklonować głos. Oszustwa „na rodzinę”, w których słychać krzyk bliskiej osoby, stają się przemysłem.
Kilka sekund nagrania wystarczy, by stworzyć wiarygodną kopię ludzkiego głosu. Oszuści wykorzystują tę technologię do udawania bliskich i pracodawców — a ofiary wciąż wierzą, że głos nie kłamie.
Technologia klonowania głosu pozwala podszyć się pod dowolną osobę na podstawie kilku sekund nagrania. Oszuści wykorzystują ją do wyłudzeń finansowych.
Techniki jailbreak pozwalają użytkownikom obejść bezpieczeństwa modeli językowych i wygenerować treści, które miały być zablokowane. Wyścig między atakami a obroną trwa bez zwycięzcy.
Atak prompt injection potrafi zmusić model językowy do ujawnienia poufnych instrukcji, wykonania nieautoryzowanych działań lub obchodzenia zabezpieczeń. To jedno z najpoważniejszych zagrożeń w erze agentów sztucznej inteligencji.