25 milionów dolarów z biura inżynieryjnego: deepfake video call obchodzi zabezpieczenia Arup w Hongkongu
Brytyjska firma inżynieryjna i fałszywy wideokonferencja
Arup Group Limited to brytyjskie przedsiębiorstwo usług inżynieryjnych o zasięgu międzynarodowym. Siedziba główna mieści się w Londynie; firma zatrudnia około 17 000 osób w ponad 90 biurach w 35 krajach i bierze udział w projektach w ponad 160 państwach. Założona w 1946 roku przez sir Ove’a Arupa pod nazwą Ove N. Arup Consulting Engineers, z czasem zdobyła renomę wykonawcy złożonych i wymagających przedsięwzięć — Sydney Opera House, Centre Pompidou oraz siedziba HSBC należą do jej najgłośniejszych realizacji. Pod względem struktury własnościowej jest powiernictwem, którego beneficjentami są obecni i byli pracownicy rokrocznie uczestniczący w wyniku operacyjnym.
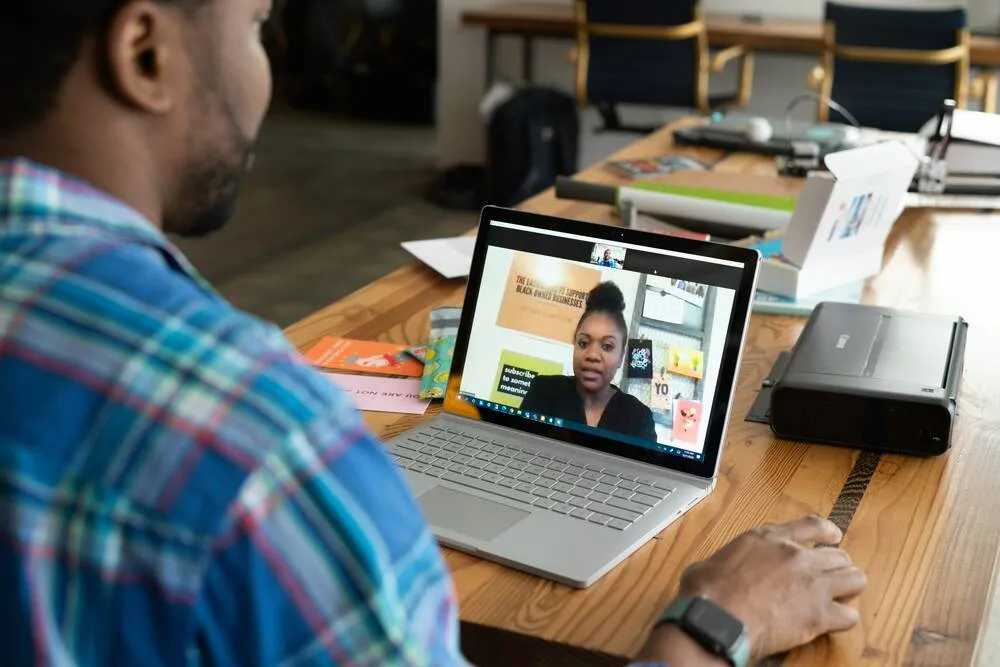
W pierwszej połowie lat dwudziestych XXI wieku biuro Arup w Hongkongu padło ofiarą oszustwa opartego na technologii deepfake, w jego następstwie tracąc około 25 milionów dolarów. Sprawcy posłużyli się wygenerowanym przez ai wideo i dźwiękiem, aby wcielić się w dyrektorów przedsiębiorstwa i skłonić pracownika do wykonania serii przelewów. To nie był pojedynczy przekaz. W tego rodzaju działaniu atakujący buduje najpierw aurę autorytetu: na rozmowie wideo pojawia się kilku dyrektorów, każda twarz i głos pasują do znanych osób, wszyscy zgodnie z hierarchią korporacyjną proszą o przelew. Głosy i twarze zostały sklonowane z dostępnych publicznie materiałów.
Kontekst: rola deepfake w kulturze cyfrowej
Hasło encyklopedyczne o deepfake przypomina, że nazwa ta — zbitka angielskich określeń „deep learning” i „fake” — oznacza obrazy, wideo lub nagrania dźwiękowe modyfikowane lub tworzone za pomocą sztucznej inteligencji. Mogą przedstawiać osoby autentyczne lub fikcyjne i są traktowane jako forma mediów syntetycznych — tworzonych przez systemy sztucznej inteligencji, które łączą pojedyncze elementy medialne w nową całość.
Tworzenie fałszywych treści nie jest oczywiście nowością, lecz deepfake korzysta w sposób charakterystyczny z technik uczenia maszynowego — w tym algorytmów rozpoznawania twarzy oraz sztucznych sieci neuronowych, na przykład autoenkoderów wariacyjnych i generatywnych sieci antagonicznych. Rozwój tych ostatnich w połowie lat dwutysięcznych dziesiątych był momentem przełomowym dla realizmu takich materiałów. Dziedzina kryminalistyki obrazu rozwija obecnie metody rozpoznawania zmanipulowanych treści.
Główne obszary niepokoju, jakie wymienia hasło, to wytwarzanie materiałów o charakterze seksualnym przedstawiających nieletnich oraz znane osoby, tzw. pornografia zemsty, dezinformacja, mistyfikacje, nękanie oraz oszustwa finansowe. Sprawa Arup ilustruje tę ostatnią — często przemijającą w dyskursie publicznym — kategorię: cena reputacyjna firmy jest jawna, lecz koszt operacyjny pozostaje głęboko prywatny.
Mechanika ataku: co zadziałało?
Atak typu „fałszywy dyrektor finansowy” opiera się na kilku warstwach. Pierwszą jest identyfikacja — sprawca gromadzi próbki głosu i obrazu celu z materiałów publicznie dostępnych: wideokonferencji, podcastów, profili zawodowych. Drugą stanowi klonowanie głosu; dziś wystarczy do tego kilka minut nagrania. Trzecią — synchronizacja twarzy z ruchem; modele generatywne pozwalają wyprodukować „gadającego awatara” odwzorowującego ruch ust i ekspresje. Ostatnia to dynamiczne reagowanie na przebieg rozmowy: połączenie jest reżyserowane tak, by uczestnicy odpowiadali w sposób zgodny ze swoim publicznym profilem.
Wszystkie te warstwy wymykają się prostym środkom, takim jak oddzielny telefon weryfikacyjny czy oddzwanianie na potwierdzony numer. W organizacji wielkości Arup — 17 000 pracowników, 90 biur — koordynacja weryfikacji między oddziałami jest trudniejsza niż w małej firmie. Sprawca wykorzystuje właśnie tę asymetrię: im większa hierarchia, tym większa szansa, że pracownik na drugim końcu rozmowy nigdy osobiście nie poznał osoby, której twarz widzi na monitorze.
Skutki dla korporacji i badaczy
Sprawa Arup ma znaczenie wykraczające poza pojedyncze przedsiębiorstwo. Oszustwa polegające na podszywaniu się pod dyrektorów finansowych przy użyciu sztucznej inteligencji należą dziś do dynamicznie rosnących kategorii przestępczości korporacyjnej. Atakujący odchodzi od łańcucha phishingowego wiadomości — historycznie prowadzącego do oszustw polegających na przechwyceniu korespondencji biznesowej — na rzecz rozmowy wideo. Cyfrowa sygnatura głosu i twarzy staje się kluczową linią obrony, lecz trudna do zweryfikowania pod presją spotkania na żywo.
Hasło Wikipedii o deepfake wskazuje, że branża technologiczna i rządy podejmują inicjatywy w zakresie wykrywania i ograniczania stosowania takich materiałów. Badania akademickie sugerują, że decydującym czynnikiem skłaniającym użytkowników do udostępniania deepfake są reakcje negatywne i emocjonalne — co ma znaczenie także dla projektowania ataków: fałszywy dyrektor finansowy na rozmowie wideo bywa bardziej przekonujący niż wiadomość e-mail właśnie dlatego, że wywołuje reakcję emocjonalną.
Pietra obrony: od procedur do regulacji
Reakcją korporacji jest stosowanie równoległych środków autoryzacji: oddzwanianie na potwierdzony numer, weryfikacja kanałem ubocznym — na przykład jednokrotny kod SMS — oraz szczególne procedury wieloosobowe dla dużych przelewów. Te w gruncie rzeczy proste mechanizmy stają się jedyną praktyczną obroną, ponieważ techniczna detekcja deepfake działa, lecz nie w czasie rzeczywistym rozmowy.
W Unii Europejskiej 1 sierpnia 2024 roku wszedł w życie AI Act z systemem oceny ryzyka, który nakłada surowsze obowiązki na wysokiego ryzyka rozwiązania w zakresie zarządzania infrastrukturą krytyczną — co daje się interpretować także w kontekście korporacyjnych systemów weryfikacji tożsamości. Prawdziwymi jednak ofiarami fałszywych rozmów wideo pozostają pracownicy pod presją — jak pracownik biura Arup w Hongkongu, który wyprowadził z firmy 25 milionów dolarów za sprawą twarzy i głosów nieistniejących w pokoju. Konsekwentne przestrzeganie procedur autentyczności jest kosztem, dopóki technologia pozostaje ogólnodostępna, a pojedynczą rozmowę można wyprodukować w kilkadziesiąt minut.